
机器人配件资料包验收:归档成员与解包策略怎么查
2026-11-02
机器人配件资料包验收:归档成员与解包策略怎么查
资料包验收不应从“双击后能展开”结束。假设供方交来一份包含配件软件说明的归档,采购方首先需要知道里面有哪些成员,以及接收方准备怎样处理它们。普通文件、目录与链接各有不同含义,工具的解包策略也需要明确。本文提出接收检查清单,不打开未知归档、不写入设备,更不报告某个固件或配件已经兼容。
先问归档中的成员承担什么角色
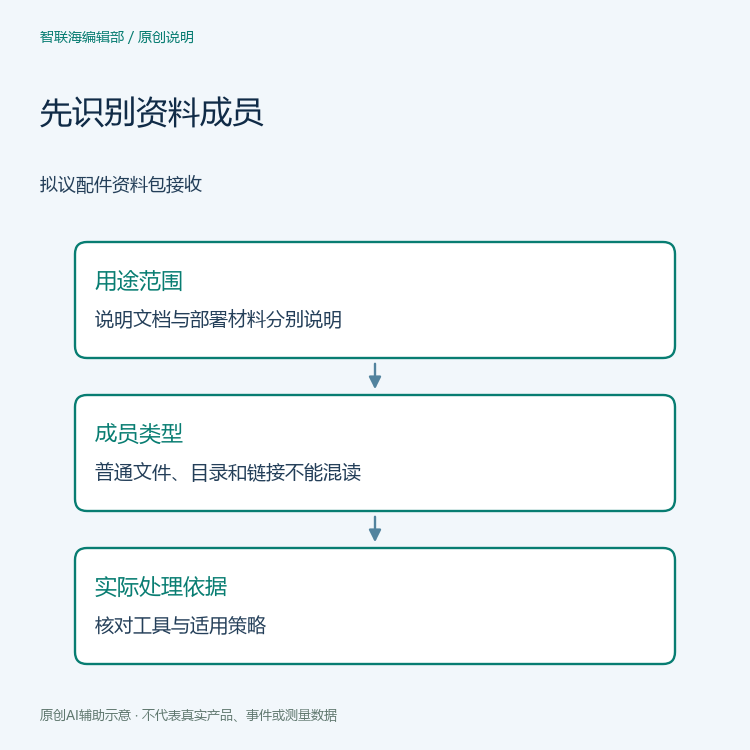
要求供方说明资料包包含的文件种类与预期用途。用于阅读的说明、用于课堂演示的示例和真正需要部署的软件,不能仅因被放在同一个压缩包里就获得相同接收结论。采购方应先确定哪些内容属于当前交付范围。
成员清单还应解释链接等非普通文件的存在理由。若下游只是阅读一组说明文档,为什么需要链接关系,应由供方给出真实说明。验收者不应凭文件名猜测目标,也不应为让清单完整而编造归档内部路径。
把名称与实际类型分开核对
OWASP 文件上传检查说明强调对文件类型等信息进行验证,不能单独信任上传方提供的内容类型。将这一原则用于拟议接收清单,可以要求说明扩展名、声明类型和实际检查之间的关系,而不是只看压缩包后缀。
本文并不把上传系统的全部要求直接套成每一种配件采购流程,也不提供通用安全认证方案。这里的具体建议是:如果供方声称已识别资料包类型,应指出真实检查对象和方法;没有执行记录时,应保留待查,而非根据图标填入通过。
要求写明工具及其实际过滤选择
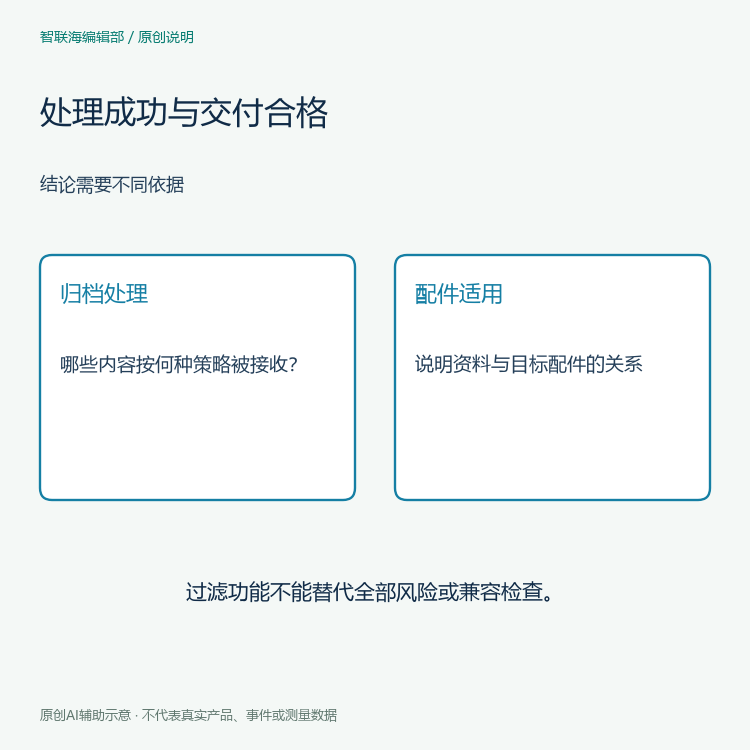
Python tarfile 官方文档说明了提取过滤器,并介绍 data 过滤器对某些链接与特殊成员的处理。它也明确提示,过滤器并不能阻挡所有危险特性。验收时应问接收过程实际采用什么工具与策略,而不是笼统声称“程序有过滤,所以包就可靠”。
不同工具、版本与配置的行为未必相同。采购记录应引用实际适用的说明,不应把文档当前版本的默认行为推断成接收方未知环境的行为。本文不选择供方环境的设置,也不执行解包命令来尝试得到成功结果。
链接目标与处理边界单列一项
官方文档对指向绝对路径或提取目标之外的链接给出专门处理说明。这说明成员名称与链接目标需要在相应工具语境下分别理解。拟议清单应让供方解释预期关系,以及接收者允许处理的范围,不能把所有成员都想象成普通正文文件。
若某项功能在交付用途里不需要,应由双方明确是否接受,而不是为了让未知归档顺利展开就降低处理要求。本文不提供越界路径样本,也不建议绕过工具拒绝行为。必要的实际检查应在授权且适合隔离处理的环境中另行安排。
失败后留下什么也必须说清
tarfile 文档指出,提取中断可能留下已经部分提取的内容,并不会自动完成清理。因而“报错退出”和“没有产生任何文件”不能直接画等号。验收清单应要求接收过程说明失败后的实际状态与后续责任,不把失败操作留下的内容混进已经接收的资料。
这里没有真实失败目录可以检查,只有拟议的记录要求。若以后执行实际检查,应保留真实原因和必要的恢复依据,不在报告里把一次失败改写成成功,也不在未确认对象时递归清理其他工作目录。
最后再判断资料是否满足配件交付目的
识别归档与处理策略,只回答接收过程的一部分问题。文档是否属于该配件、软件适用于什么型号、是否需要进一步安装或设备验证,都应有各自依据。展开出文件不等于这些关系成立,过滤器通过也不构成配件兼容结论。
可继续阅读本站机器人配件资料栏目和资料目录。正文原创图仅组织成员、处理与交付目的的关系,不含真实归档、危险样本、解包输出、固件操作或已完成的配件验收。


